
Seguridad Informática en las Empresas
En este post hablamos de conceptos generales y técnicos más relevantes para gobernar la seguridad informática en las empresas, y en general. Ésta es una rama de las Tecnologías de Información y Comunicaciones (TIC) casi inconmensurable por la gran cantidad de elementos técnicos y personales que le intervienen. Además, su evolución exige que el profesional esté en constante educación. Me dirijo entonces a estudiantes, aficionados y profesionales de las tecnologías de la información, aunque también puede serle útil a cualquier otro profesional.
Seguridad informática en las empresas – Una cuestión de actitud
Es común encontrar entre dueños o gerentes de empresas una actitud indiferente hacía este tema. Su posición es la suma de su desconocimiento más los costos que representa la Seguridad Informática, más su falta de experiencia.. La ciberseguridad representa costos, métodos y operaciones que agregan complejidad a la productividad. La mayor parte de los ataques que se presentan a diario en las empresas, son producto de esa subestimación hacía las amenzas..
El analista, líder o encargado de esta rama dentro de las empresas, debe y pone en firme por escrito sus criterios y recomendaciones, porque suele haber mucho empresario ejecutivo arrastrando el sesgo Dunning-Kruger (entre menos saben, más creen saber), colocando así en riesgo la seguridad informática de una organización.
Actitudes
Ser un experto en este campo es un estilo de vida, se respira, se vive para este cuento. El experto es incansablemente curioso, y hambriento de ilustración, por eso siempre está en busca de soluciones a problemas que otros no tendrían actitud para enfrentarlos. Como en todas las ramas de las TIC, el experto debe estar en constante actualización y re-educación.
»La desconfianza es la madre de la seguridad»
Los agentes de Seguridad Informática suelen manejar una dosis de suspicacia. El hecho de tú seas una buena persona, que respetas y cuidas lo ajeno, no quiere decir que los demás sean igual. Bien lo decía el filósofo y orador romano Cicerón: «Cuanto mejor es uno, menos sospechamos de la maldad de otros«.
Diferencia entre Ciberseguridad y Seguridad Informática, aquí
¿Qué es la Seguridad Informática?
Es un cuerpo de procedimientos y técnicas enfocadas a garantizar la Disponibilidad, Confidencialidad, Integridad, Autenticidad y No repudio de la información. Estos cuatro conceptos integran los atributos de la información en los sistemas informáticos.
¿Y qué es la información? Es un conjunto de datos estructurados, o no estructurados, procesados, que compone un mensaje sobre algo o alguien. En una empresa se considera un bien o un activo intangible.
Amenazas de la información en las TIC
Cada uno de los cuatro atributos tiene su respectiva amenaza; Interrupción, Interceptación, Modificación y Generación.
Interrupción: Evento que impide el funcionamiento o procesamiento de la información.
Interceptación: Acceso no autorizado al sistema y a su información.
Modificación: Alteración de la información sin intención o delictivamente.
Generación: Es la producción clandestina de nuevos elementos en el sistema, suplantando la identidad o elemento de un sistema. Por ejemplo, agregar usuarios a una base de datos o agregar transacciones no autorizadas.
En cualquier lugar las personas solemos producir, transmitir, recibir y almacenar información (conversaciones, documentos, bases de datos).
Dentro de las organizaciones la información casi siempre es sensible (confidencial), y se presenta en grandes volúmenes. Ahí es donde las Tecnologías de la Información y las Comunicaciones nos apoyan dinamizándola y asegurándola a través de recursos tecnológicos.
Todo es ciberseguridad
Debido a que la tecnología es transversal en la gestión de la información, todo lo que atraviesa es un punto digno de asegurarlo. De manera que voy a citar algunos puntos:
- Electrónica
- Programación de software
- Criptografía
- Administración de dispositivos activos de red
- Administración de sistemas operativos
- Gestión de usuarios
- Administración de antivirus
- Administración de firewalls (físicos y de aplicación)
- Seguridad de sitios Web y Correo
- Administrar sistemas de criptografía
- Administrar sistemas de detección de intrusos
- Backups
- Análisis de vulnerabilidades
- PenTesting
- Sistemas de monitoreo
- Seguridad WiFi
- Ofuscación
- VPN
- Control de Acceso
- CCTV
- Normas técnicas de cableado
- PSI – Políticas de Seguridad Informática
La lista es larga y su contenido es extenso, pero si analizamos bien los anteriores puntos, vemos que están muy relacionados con los conceptos de las capas del Modelo OSI.
Veamos entonces como se sintetiza todo este aglomerado de conceptos y técnicas:
Electrónica en la seguridad informática en las empresas
Siendo esta disciplina una rama de las TIC, no es fundamental dominarla, pero es recomendable para virtud del experto. Le servirá para consolidar un criterio holístico sobre la implementación de soluciones afines a la seguridad. Por ejemplo, para la adquisición de un swicth PoE, el experto necesitará saber la potencia de operación que soportará el funcionamiento de los dispositivos conectados. Así podría evitar caídas e inconvenientes con la operación de la red.
De este modo, tendrá un punto a favor para garantizar la Disponibilidad del sistema de información. Un buen hacker puede poseer perfectamente cierto nivel de dominio sobre la electrónica. Dispositivos electrónicos, tales como protecciones DPS, sirven perfectamente como medida cautelar ante los efectos de actividades atmosféricas, como rayos y tormentas.

Protección DPS para redes de datos a velocidades 10/100/1000 y soporte PoE, marca CITEL.
Ampliar más sobre protecciones DPS, aquí
El cambio de una fuente de poder también requiere conceptos electrónicos, para ser acertado en su reemplazo. Suponga que reemplazamos una fuente defectuosa por otra nueva de menos potencia. El usuario puede continuar con su trabajo en el sistema, pero si la fuente nueva falla, podría provocar una corrupción en los archivos o en la base de datos que trabajaba. Es decir, afectando la Integridad de la información.
Verificación visual del estado de los componentes electrónicos
Ahora, podemos destapar un servidor y quizá encontrar que tiene algunos condensadores soplados. En esos casos no lo pensemos dos veces. Debemos emprender un acción preventiva para mitigar ese riesgo, así garantizamos la Disponibilidad y la Integridad del sistema y su información.

A la izquierda condensadores en buen estado. La parte superior se ve plana y limpia. A la derecha condensadores soplados. La parte superior se ve levantada y manchada.
Con la electrónica podemos implementar un sencillo monitoreo de temperatura, para el cuarto de servidores. Las normas técnicas recomiendan tener un ambiente controlado en el centro de datos. De manera que podemos materializar este control con una placa de Arduino interconectada a una base de datos MySQL.

Data logger de temperatura con Arduino, PHP y MySQL
Vea cómo Construir un Sensor de Temperatura con Arduino
Programación de software
La habilidad de programar software nos permitirá desarrollar soluciones de seguridad específicas para nuestra red. Sin dejar de mencionar, que nos permitirá interpretar fallas en el código o de algún componente en la red de datos. Más aún si tenemos alguna solución basada en software libre que requiera ser adaptada a nuestro perfil informático.
Gestión de Contraseñas
Para los que tenemos numerosas contraseñas de distintas plataformas (correo, bancos, redes sociales, servicios en la nube, etc), podemos hacer uso de Gestores de Contraseñas, que no son más que una especie de «agenda» con la que podemos guardar todas nuestras contraseñas con una sola clave. El programa KeePassXC es uno de ellos.
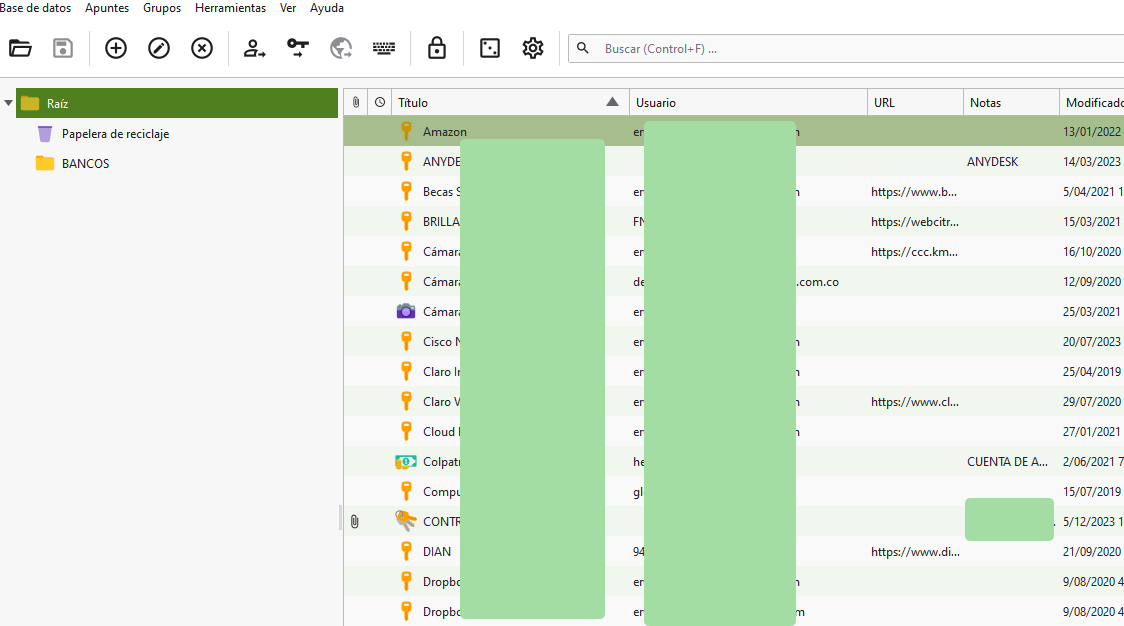
Así evitamos guardarlas en cuadernos o papeluchos.
Administración de dispositivos de activos
Para aplicar las medidas de gestión, prevención y defensa más comunes en estos dispositivos, debemos tener dominio en su administración técnica. Es necesario tener conocimientos en gestión de dispositivos de fabricantes como D-Link, Fortinet y Cisco. Estos son algunos de los más populares.
Administración de Sistemas Operativos (Desktop y Servers)
Fundamental, es la parte que más interactúa directamente con los usuarios. El responsable de la seguridad informática en las empresas, debe establecer políticas para el endurecimiento de la gestión de contraseñas. Por ejemplo, un atacante puede capturar el hash de una contraseña enviada a través de la red, y tener un par de semanas para descifrarla y así obtener acceso a un sistema.
 El Administrador de la red está en su deber de mantener perfiles de usuarios con privilegios limitados. Eso mitigará los riesgos del mal manejo que el usuario pueda darle a la información y al sistema. Por ejemplo, un nivel de acceso estándar o restringido dentro de Microsoft Windows, evita que un usuario fisgonee las configuraciones en busca de la contraseña del WiFi.
La gestión centralizada de cuentas de usuarios de los computadores, puede hacerse fácilmente con un recurso llamado Directorio Activo. En el mundo tenemos una distribución GNU/Linux llamada Zentyal que nos puede ayudar en este aspecto.

Administración de Antivirus
Lo mejor es un ‘endpoint‘ corporativo, de administración centralizada en consola, tal como una solución basada en Eset, o en Kaspersky. Aquellas son soluciones contra virus muy completas y agregan más capas de seguridad para controlar acceso a memorias USB, así como proteger con contraseña de acceso al antivirus, además de controlar el acceso a la red con NAC, entre otras funciones.
También pueden hacer control de navegación, para controlar la navegación en Internet. Más información de ésta función en este link https://support.kaspersky.com/sp/11971
Administración de Firewalls
Un firewall es un dispositivo que controla el tráfico entrante y saliente de una red, protegiéndola así de intrusiones provenientes de Internet. La implementación y gestión de estos dispositivos exige un dominio de los conceptos más generales de los elementos del modelo OSI, en especial del protocolo TCP/IP.
Entonces, un firewall basa su funcionamiento en el análisis de señales (paquetes) que recibe, y así decide aceptar o rechazar las conexiones, según unas reglas establecidas.
Bien sea un firewall PIX, ASA (Cisco), Fortigate (Fortinet), pfSense en un Micro Firewall Appliance, Sophos, IPTABLES (Linux) o los nuevos Next Generation, su funcionamiento fundamentalmente se basa en el análisis del protocolo TCP/IP, y capa de Aplicación.
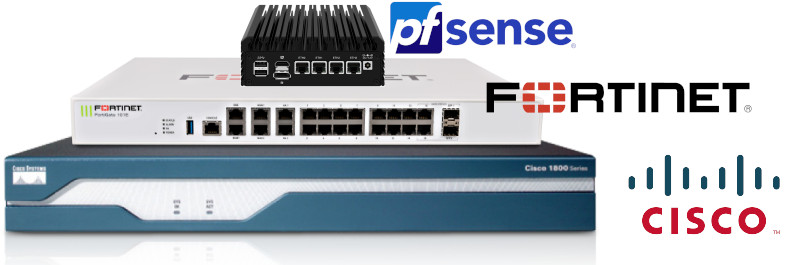
El agente de la seguridad informática en las empresas, puede complementar un firewall con la función de filtrado web (bloquear páginas y auditar los registros de navegación). Dispositivos como Fortigate y Sophos vienen con funciones de filtrado web de pago. Sin embargo, podemos implementar un servidor de filtrado web libre de licencias comerciales, en Linux con el paquete Squid Proxy.
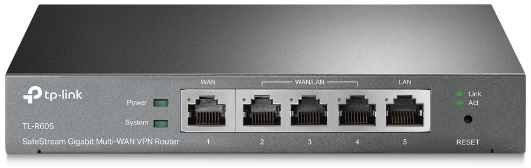
Para empresas pequeñas que funcionan con dos conexiones a Internet, también contamos con routers económicos que pueden manejar ambas conexiones. Por ejemplo, el router de marca TP-LINK modelo TL-R605 viene con funciones avanzadas de seguridad, y con una especial llamada Failover o Link Backup, función que nos proporciona continuidad en el servicio de Internet cuando falla un de los dos proveedores de Internet.
Vea Configuración de un Servidor Proxy, aquí
Seguridad informática en las empresas con redes WiFi
Con la conectividad WiFi se gana comodidad en la administración de la red y de los usuarios, pues requiere poco cableado. Sin embargo, su administración lógica se torna compleja, debido a que las radiación electromagnética no conoce de límites físicos, geográficos ní políticos, y su cobertura puede ser interceptada por algún inescrupuloso.
Las medidas de prevención y defensa en esta tecnología comprende lo que son ACLs, cifrado de contraseñas, hasta la distribución y monitoreo de sus canales ¿En qué consiste esto último? pues que el experto debe estar monitoreando los canales de su red WiFi para evitar que sean interceptadas, o solapadas, por otras redes WiFi ajenas a su red. Por ejemplo, un vecino puede colocar cerca de nuestra red su router WiFi, y en el mismo canal, “tumbándonos” así la conexión de la red inalámbrica, afectando así la Disponibilidad del sistema de información.
Jammers y Deauth Attacks
Cuando la situación anterior se vuelve mal intencionada, es decir, que interfieren deliberadamente con la señal electromagnética de la red WiFi, se le conoce como Jamming WiFi y Deauth attacks, respectivamente.
La interferencia electromagnética deliberada generalmente se lleva a cabo con un ‘jammer‘. En cambio, el ‘Deauth Attack‘ lo ejecuta un dispositivo que envía paquetes «deauth» para desconectar los clientes del router WiFi. En sí los paquetes «deauth» no son malos, pues hacen parte de la operación normal de un router WiFi, o Acces Point, para controlar las conexiones que le llegan. Por ejemplo, cuando un cliente escribe mal la contraseña del WiFi, el router lo desconecta con el paquete «deauth«. El router también le puede enviar el paquete «deauth» cuando ha llegado a límite máximo de conexiones.
Es bueno contar con herramientas que monitoreen la porción del espectro electromagnético en la que opera el WiFi. Dichas herramientas son un Analizador de espectro y un analizador de WiFi.

Un analizador WiFi es una app que solo monitorea los canales de una red WLAN

Un Analizador de espectro es un dispositivo más completo y preciso. Rastrea todas las frecuencias del espectro
Administrar sistemas de criptografía
Siempre es bueno tener a la mano herramientas de criptografía, tales como VeraCrypt, PGP o GPG. Su uso nos permitirá asegurar la información almacenada o enviada a través de Internet, ocultándola de personas o destinatarios indebidos. Éste método también garantiza el no repudio de los datos y la no suplantación.
Administrar sistemas de detección de intrusos
Así como el firewall es el guardián del portal que nos comunica con Internet, un sistema de detección de intrusos (IDS) es como el circuito cerrado de televisión. La función de un IDS es la vigilar lo que sucede dentro de nuestra red, o lo que está a espaldas del firewall.
Soluciones como Snort, Psad y Suricata, así como Kismet dan resultados 100% confiables.
Administrar Escáneres de Vulnerabilidades
Un servicio de escaneo de vulnerabilidades analiza la red de una organización, externa o internamente, en busca de huecos de seguridad. El servicio también hace uso del Pen Testing, simulando el «olfato» de un hacker mal intencionado, que buscaría la explotación de algún recurso. La solución OpenVas es un paquete de herramientas especializadas en el escaneo de vulnerabilidades informáticas. Cuando se agota el alcance de éste método, se acude al Fuzzing para hurgar más profundo en busca de alguna vulnerabilidad.
Finalmente el objetivo de éste método es entregar un informe sobre el estado del blindaje de la red. Además de recomendaciones y acciones correctivas. En el siguiente artículo podemos saber cómo hacer un escaneo de vulnerabilidad es con NMAP:
Existen empresas de consultoría informática que ofrecen servicios basados en este método. Estas consultorías nos pueden entregar un informe de auditoría sobre el estado de la seguridad digital de nuestra organización.
Pen Testing
Se trata de un ambiente de pruebas en el que se encanea los nodos de una red. Esto es con el objetivo de detectar vulnerabilidades y poner a prueba su resistencia en una situación real de ataque. Este tipo de práctica es legal siempre con previo consentimiento de nuestros clientes. Los vectores de ataque más simulados son:
- DoS (Denial of Service): Este ataque colapsa la TCB del protocolo de transporte. Algunos scripts usados para este cometido son Low Orbit Ion Cannon y Hight Orbit Ion Cannon.
- Desbordamiento de búfer (buffer overflow)
- Pruebas de contraseñas
- Metaesploits
- Ataques de fuerza bruta (Jhon the Ripper)
- Cracking WIFI
- SQL injecton
- Xss
- Port flooding (scripts como Yersinia o Macof llevan a cabo este cometido)
- DHCP spoof
- Test de intrusión
- OSSTMM
- Kali Linux (antes BackTrack, distribución GNU/Linux especializada en Pen Testing)

Interfaz del Low Orbit Ion Cannon
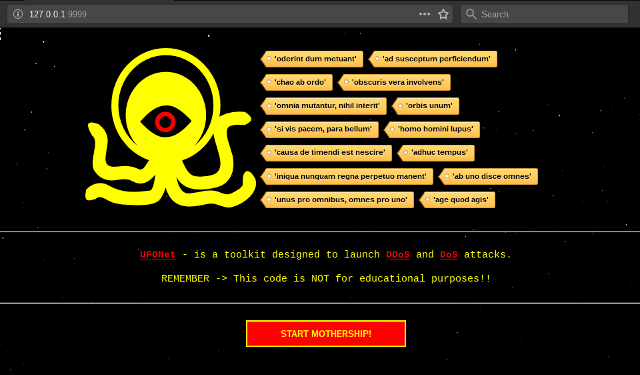
Dentro de la línea de Low Orbit Ion Cannon, también tenemos un sofware llamado UFONet, que permite realizar ataques DoS y DDoS, especialmente a sitios web.
Etical Hacking
El propósito fundamental del Etical Hacking (hacking ético), es preparar las organizaciones en seguridad informática, desde la perspectiva de un atacante.
Administrar sistemas de monitoreo
Tener un sistema o interfaz de monitoreo debe estar presente en la gestión de la prevención informática. Eso nos ayudará a estar al tanto de lo que ocurre en la red y en los servidores. Sin estas herramientas, estaríamos casi ciegos con lo que ocurre en el tráfico de paquetes.
Vea como Monitorear Tráfico del canal de Internet con GNU/Linux
Comparte esto en

Pingback: 🥇 Prevención de ataques informáticos y ransomware
Pingback: 🥇 Solución de la falla no matching key exchange method found en SSH
Pingback: 🥇 Sensor de temperatura data logger Arduino conectado a MySQL
Pingback: 🥇 Protección DPS - Protecciones eléctricas para redes de datos
Pingback: 🥇 Comandos Linux para la Gestión de Redes LAN - Networking
Pingback: 🥇 Web Scraping - Definición, medidas de protección y ejemplos
Pingback: 🥇 Bacula - Sistema de Backup de la Información Empresarial
Pingback: Videos de ataques informáticos - Espacio Tecnológico
Pingback: 🥇 Port Knocking o Golpeteo de Puertos en Linux - Espacio Tecnológico
Pingback: 🥇 Escaneo de vulnerabilidades en la red con NMAP