
Escaneo de vulnerabilidades en la red con NMAP
El escaneo de vulnerabilidades en la red con NMAP, es un procedimiento técnico que busca puntos débiles en la infraestructura de servicios informáticos (correo, página web, red interna), que amenacen su seguridad informática. El procedimiento debe estar incorporado en nuestra estrategia de ciberseguridad para mitigar riesgos.
Este análisis de vulnerabilidades que mostramos, es un modesto procedimiento que busca puntos débiles y genera informes en formatos analizables, para tener un panorama preliminar de la seguridad informática de nuestros servicios, tanto externos como internos. Podemos apuntarlo a servidores, impresoras, infraestructura en general.
Preparación para el escaneo de vulnerabilidades con NMAP
Para este procedimiento necesitamos como de costumbre un ordenador con Linux, junto con los comandos nmap y xsltproc. El uno hace los escaneos y el otro convierte los resultados a formato HTML.
Aquí los comando esenciales para buscar vulnerabilidades son los siguientes:
sudo nmap --script nmap-vulners/ -sV dirección_ip
sudo nmap -f --script vuln dirección_ip
Pero para el primer comando debemos hacerle una preparación previa, descargando los scripts nmap-vulners así:
cd /usr/share/nmap/scripts/
git clone https://github.com/vulnersCom/nmap-vulners.git
Esto nos descargará los scripts en el directorio /usr/share/nmap/nmap-vulners. Aunque podemos hacer los escaneos de a IP a la vez, a mano, si se trata de un rango amplío del direccionamiento de red, podemos acudir a los siguientes scripts para automatizar un poco.
Tambien debemos instalar a xsltproc
sudo apt install xsltproc
Scripts para escanear vulnerabilidades
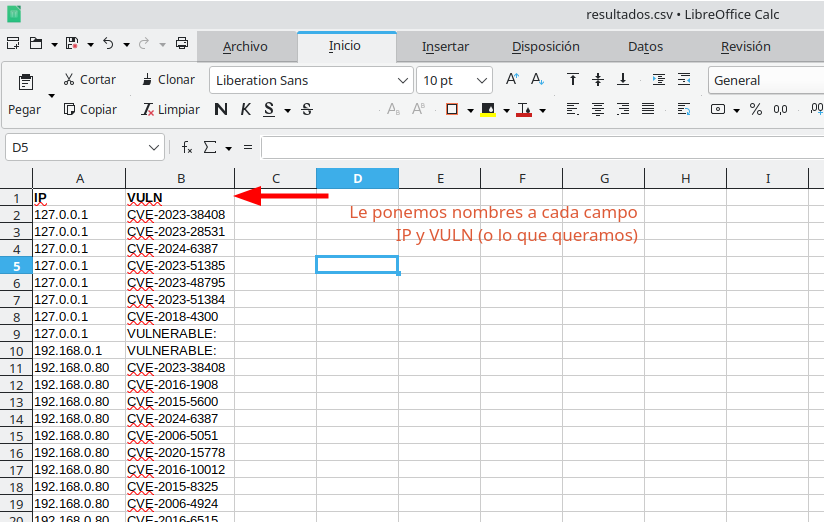
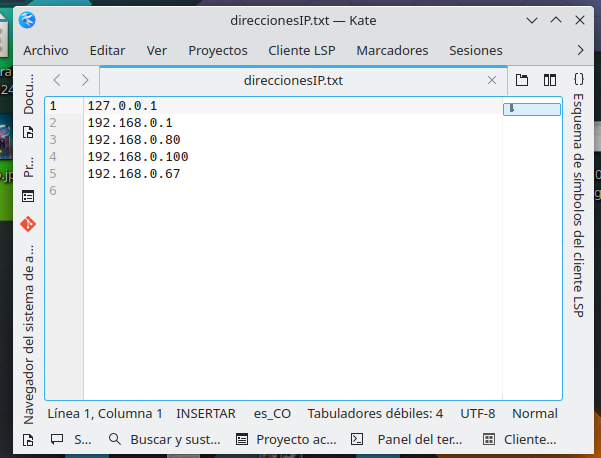
Son dos scripts llamados así: analizaVul.sh y analizaVuln2.sh. Son dos por el tipo de informe que entregan. El primero entrega un único archivo en formato CSV llamado resultados.csv. Este informe relaciona las direcciones con sus respectivas vulnerabilidades encontradas. Es un formato apto para su posterior análisis en una hoja de cálculo tipo LibreOffice, con filtros y tabla dinámica; el segundo script genera dos archivos por cada dirección IP escaneada, cuyo contenido detalla en formasto HTML, las vulnerabilidades encontradas en esa dirección IP. Ambos scripts son alimentados con direcciones IP desde un archivo llamado direccionesIP.txt.
Script analizaVul.sh
#!/bin/bash

equipos=$(cat ./direccionesIP.txt)

for ip in $equipos;
 do
   echo "Escaneando a $ip"
   resultados=$(nmap --script nmap-vulners/ -sV $ip | grep CVE- | awk '{print $2}')
   resultados2=$(nmap -f --script vuln $ip | grep -i VULNERABLE: | awk '{print $2}')

   for resultado in $resultados;
    do
     echo "$ip,$resultado" >> resultados.csv
    done

   for resultado2 in $resultados2;
    do
     echo "$ip,$resultado2" >> resultados.csv
    done
done

exit 0
Script analizaVul2.sh
#!/bin/bash

equipos=$(cat ./direccionesIP.txt)

for ip in $equipos;
do
  echo "Escaneando a $ip"
  touch "$ip.__I.xml"
  touch "$ip.__II.xml"


  nmap --script nmap-vulners/ -sV $ip -oX "$ip.__I.xml"
  nmap -f --script vuln $ip -oX "$ip.__II.xml"

  xsltproc "$ip.__I.xml" -o "$ip.__I.html"
  xsltproc "$ip.__II.xml" -o "$ip.__II.html"
done

rm -rf *.xml

exit 0
El primer analizaVul.sh nos entrega un resultado como el siguiente, y que se puede analizar por medio de tabla dinámica
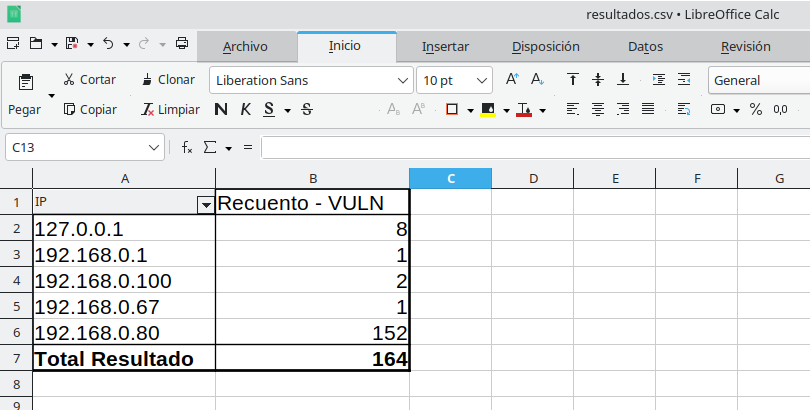
Con este análisis podemos implementar un índicador que nos ayude a medir la efectividad de los correctivos aplicados a las vulnerabilidades.
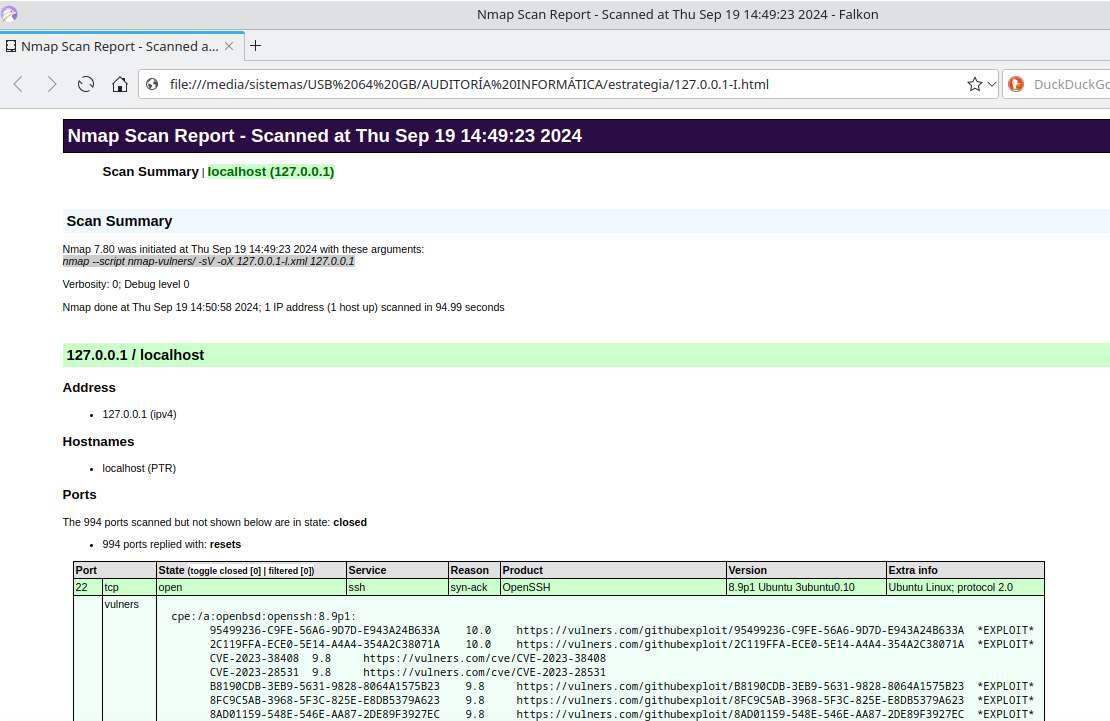
Y como ya se había comentado, analizaVul2.sh nos entrega dos reportes detallados en formto HTML por cada dirección IP escaneada:
El archivo direccionesIP.txt tiene la lista de objetivos, tan sencilla como esta:
Recomendaciones
Para servicios que están ubicados en alojamientos tipo hosting (VPS y dedicated server), recomiendo ejecutar el análisis manualmente, puerto por puerto, debido a que estos servicios tienen formas de bloquear nuestra IP al detectar intentos de escaneos.
Bueno, y eso todo lo que quería compartirles.
Puedes ver más sobre Seguridad Informática, aquí

Valora este artículo

Pingback: 🥇 Comandos Linux para la Gestión de Redes LAN - Networking
Pingback: 🥇 Seguridad Informática en las Empresas y de la Información