
Control de navegación con Squid
Paso 10 – Navegación sin restricciones
Creamos una política que permita a un conjunto de clientes navegar sin restricciones. Llamamos a la política «gerencia» y queda así:

Definición de la ACL con la dirección IP de los clientes

Definición de la política para la ACL «gerencia»
Tengamos en cuenta que el orden de las restricciones es importante, para que la política funcione como la planeamos. Esto es debido a que Squid escanea de arriba hacia abajo la lista de restricciones (políticas). De modo que cada vez que un cliente le solicita navegación, Squid escanea la lista para ubicar al cliente y aplicarle su correspondiente ACL.
Por ejemplo, en la ACL “gerencia” se encuentra la dirección IP 192.168.0.105 de un cliente que debe tener full acceso. Cuando el cliente le solicita navegación, el Proxy toma su dirección IP y busca en cada política la ACL que coincida con esa IP. Finalmente úbica la IP en la ACL «gerencia» y aplica la autorización de navegar sin ninguna restricción.

Secuencia del proceso interno
Si colocáramos la ACL «gerencia» debajo de la ACL «localnet», el Proxy le aplicaría a la dirección IP 192.168.0.105 las ACL «!prohibido», «!bloquea_archivos» y «!bloquea_dominios» de primero. Esto debido a que con «localnet» aplicamos las ACLs a toda la red 192.168.0.0/24.
Otro ejemplo. Si colocáramos la ACL «all» sobre las ACLs «gerencia» y «localnet», el Proxy denegaría el acceso a navegación a toda la red y a toda Internet, incluyendo a las direcciones IP de «gerencia». Por eso es importante el orden, para que el control de navegación tenga la lógica que establezcamos.
Miremos otro ejemplo. Un cliente con acceso bloqueado envía una solicitud de navegación al Proxy. Squid toma la IP del cliente y escanea las restricciones encontrándole coincidencia con la ACL “bloquea_Internet_para”. Esto hará que Squid le deniegue el acceso a Internet, exceptuando a los dominios especificados en “!excepto_estos_dominios”.

Secuencia del proceso
Habilitar acceso solo a los servicios de Google y bloquear lo demás
Creamos una ACL para los dominios de los servicios de Google. Luego aplicamos esa ACL los direcciones IP que tienen bloqueado el acceso a Internet. La diferencia es que en este caso “amarramos” los servicios de Google a ese grupo de direcciones IP bloqueadas.

ACL
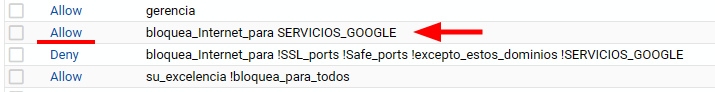
ACCIONES
Fin de la Parte Fundamental
Hasta aquí llega todo el proceso fundamental para hacer funcionar un servidor proxy con Squid. Con estos tres artículos vistos hasta ahora es suficiente para configurar nuestras ACLs que necesitemos para el control de navegación.
Para que Squid Proxy inicie automáticamente al iniciar el servidor, debemos configurar un script que nos ayude para tal propósito. Puedes ver el artículo sobre cómo configurar un script de inicio para Squid Proxy.

Los artículos que continúan sobre Squid Proxy, es contenido avanzado, contenido para situaciones un poco más complejas pero que podemos asimilar para conocer los alcances de un servidor como éste.
Para ampliar más el dominio sobre el control de navegación, puede usted consultar más acerca de las ACLs en Squid, aquí
< Segunda Parte – Cuarta Parte >
Comparte esto en

Pingback: 🥇 Control de Tráfico de Internet - Squid Proxy Delay Pools
Pingback: 🥇 Servidor Squid en Linux - Configurar el proxy en Chrome sobre Linux