
Entrar a la UEFI de un computador HP ASUS Lenovo
La necesidad de entrar a la UEFI de un computador HP ASUS Lenovo, suele presentarse cuando necesitamos activar, o desactivar alguna función del computador. Esa función puede ser activar la virtualización en procesadores (para trabajar con máquinas virtuales), o desactivar el Secure Boot para que podamos instalar un sistema operativo diferente a Windows, tipo Linux.
Nota: Algunas personas le dicen BIOS a la UEFI, pero no son exactamente lo mismo. La UEFI es la evolución de la BIOS.
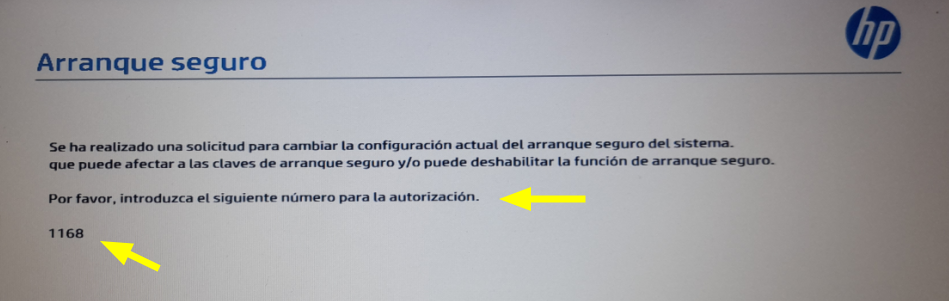
En este caso necesitamos entrar a la UEFI de un computador HP para desactivar el Secure Boot, para que funcione la carga (boot) de nuestro Linux desde una memoria USB.
El ingreso a la UEFI siempre se hace al momento de prender el computador, y después oprimiendo la tecla F10. En otras marcas como ASUS es la tecla F2. Sin embargo la tecla para ingresar a la UEFI (ó BIOS) puede variar dependiendo de la marca y el modelo del computador. Si no nos funciona con F10, podemos probar con F2, o con F9, o con F12.
Luego, confirmamos el cambio.
Entrar a la UEFI en computador marca ASUS
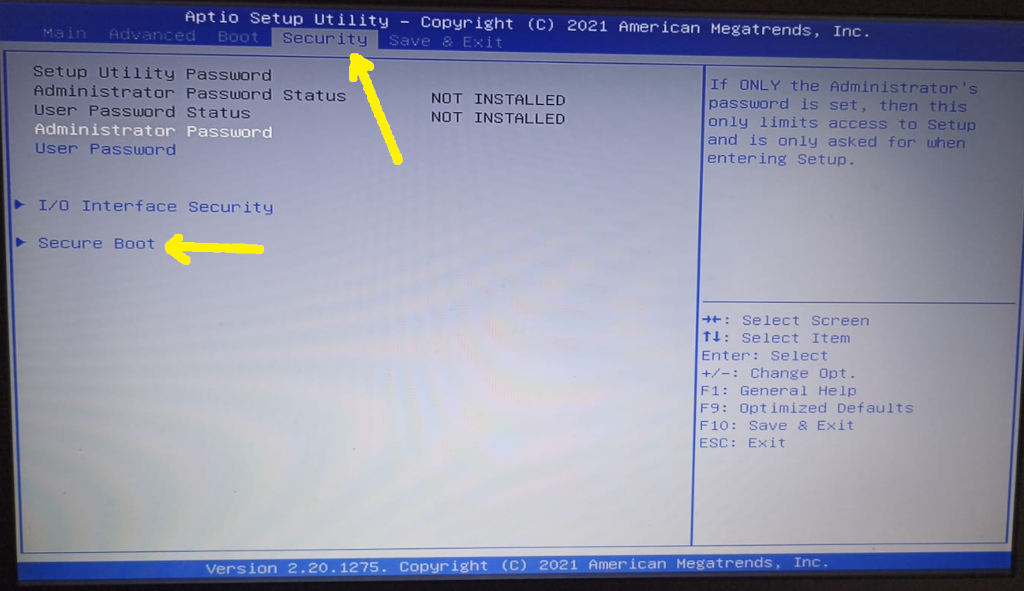
En algunos modelo de ASUS podemos entrar a la “BIOS” oprimiendo la tecla F2 justo depués de encenderlo. Luego vamos al menú Security y ahí deshabilitamos el Secure Boot.
Entrar a la BIOS en computadores Lenovo
El caso de los computadores portátiles Lenovo, y algunos AllinOne, es un poco diferente porque en estas máquinas el ingreso a la BIOS se hace es oprimiendo un botón pequeño, con ayuda de un pin (de esos con el que sacamos la simcard del celular). El pequeño botón se encuentra a un lado del computador.
A ese botoncito le llaman Pinhole, y tiene como una forma de arco.

Secure Boot en computadores marca DELL
El proceso para ingresar al UEFI y desactivar el Secure Boot en equipos DELL, también es parecido a los ASUS y HP. Aunque los equipos de esta marca por general sí permiten bootear una memoria USB con Linux, es bueno dejar desactivado el Secure Boot, porque Linux activará el script /sbin/update-secureboot-policy, y ese script puede que consuma más del 40% de la CPU todo el tiempo (solo es cuestión de probar, no en todos sucede igual).
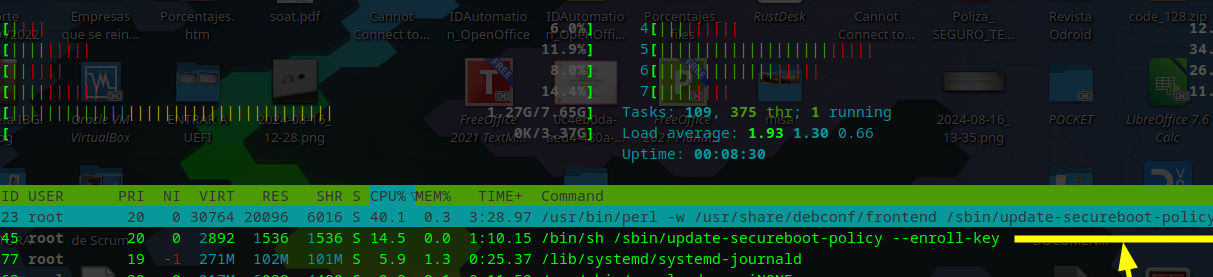
El propósito principal de /sbin/update-secureboot-policy es permitir que los módulos del kernel (como los controladores de hardware) sean firmados y aceptados por Secure Boot.
Muy bien, eso es todo.
Comparte esto en